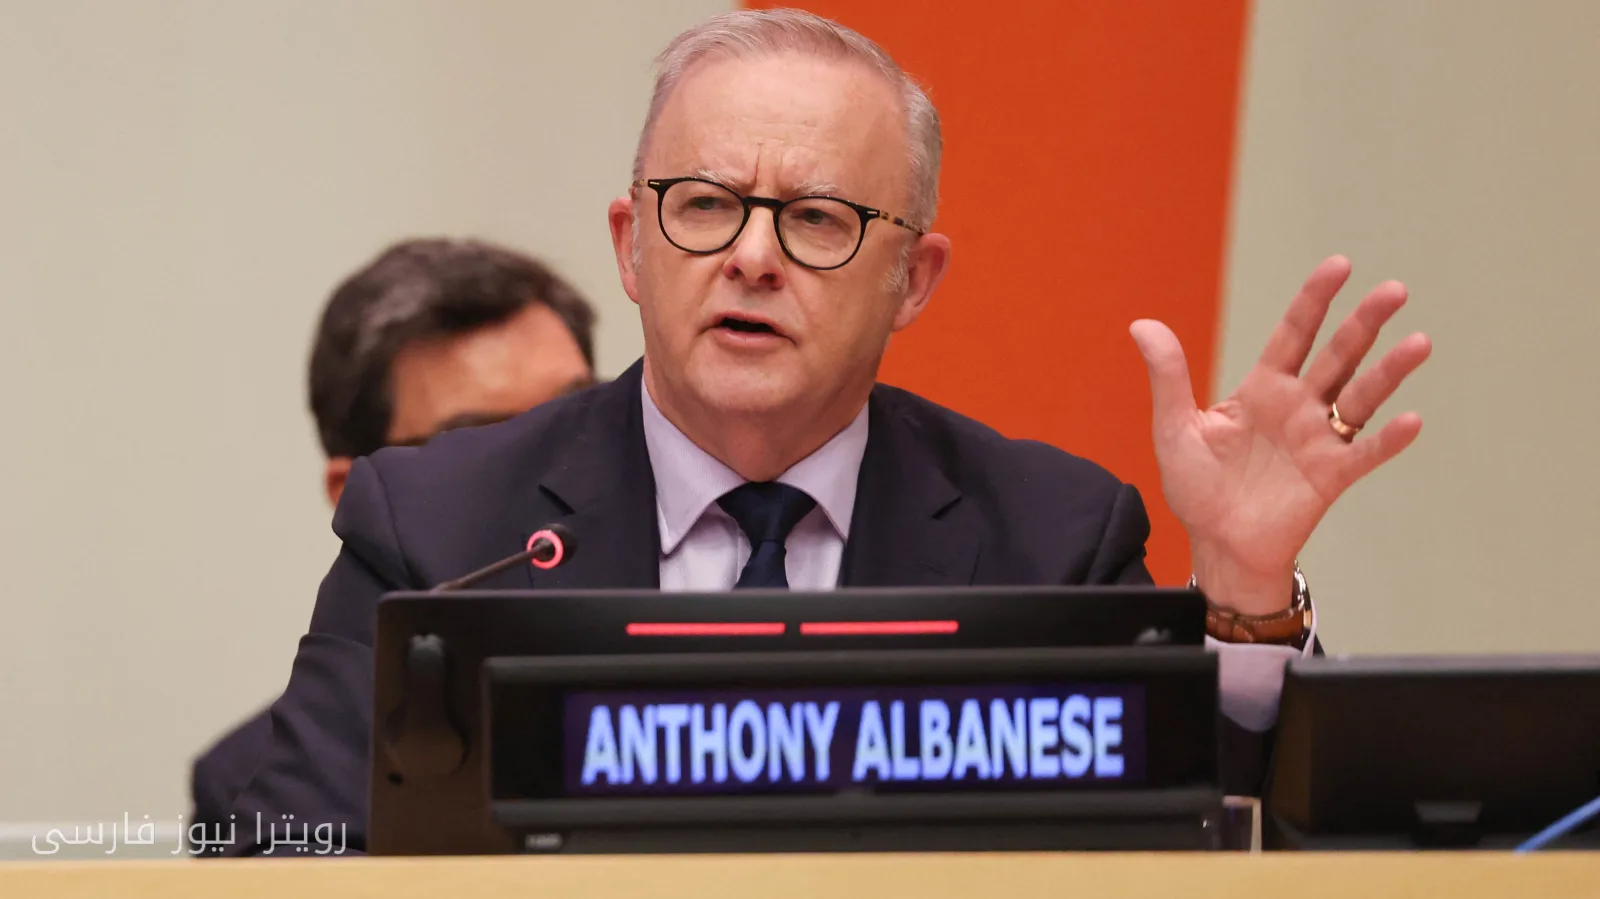
استرالیا اعلام کرد که یک عامل OpenAI در ماه ژوئن به پورتال دادههای بهداشتی دولتی نفوذ کرده و به اطلاعات غیرمجاز دسترسی پیدا کرده است. این نقض امنیتی به عنوان اولین مورد شناخته شده از هک یک وبسایت دولتی توسط یک عامل هوش مصنوعی به شمار میرود.
پیامدهای نقض امنیتی
این نقض امنیتی یکی از برجستهترین موارد دسترسی عوامل هوش مصنوعی به سیستمهای خارجی خارج از ایالات متحده است و در شرایطی به وقوع پیوسته که چندین نقض مشابه در سطح جهانی نگرانیهایی را برای دولتها و شرکتها ایجاد کرده است.
بیشتر بخوانید: پلتون با ویژگیهای جدید تردمیلهای خود را بهروز میکند
آنتونی آلبانیز، نخستوزیر استرالیا، اظهار داشت که عامل OpenAI به پورتال آمار پزشکی یک نهاد دولتی که مسئول دادههای بهداشتی غیر حساس و آمار مربوط به هزینههای پزشکی عمومی است، دسترسی غیرمجاز پیدا کرده است. وی افزود: "مدارک موجود نشان میدهد که هیچگونه نقض گستردهتری در شبکه وجود ندارد. با این حال، این وضعیت به وضوح غیرقابل قبول است."
تحقیقات و واکنشها
تحقیقات در حال انجام است و استرالیا نگرانی شدید خود را درباره این حادثه به سام آلتمن، مدیرعامل OpenAI، ابراز کرده است. آلبانیز همچنین بیان کرد که از تأخیر شرکت در اطلاعرسانی به دولت عمیقاً ناامید شده است و اشاره کرد که تا تاریخ ۱۰ سپتامبر هیچگونه اطلاعرسانی صورت نگرفته بود. وی افزود که تحقیقات همچنین به این موضوع میپردازد که چرا سیستمهای دولتی نتوانستند نقض امنیتی را در ابتدا شناسایی کنند.
آلبانیز همچنین هشدار داد که سه وبسایت دولتی دیگر ممکن است تحت تأثیر فعالیت عامل OpenAI قرار گیرند و از احتمال دسترسی این عامل به دادههای آنها ابراز نگرانی کرد.
این حادثه پس از آن رخ میدهد که OpenAI و Anthropic در درخواستهای جداگانهای به یک تحقیق پارلمانی در این ماه، از استرالیا خواستهاند تا ممنوعیت استفاده از محتوای خلاقانه کشور برای آموزش مدلهای خود را دوباره بررسی کند.
OpenAI در بیانیهای اعلام کرد: "بررسی ما هیچ مدرکی از دسترسی به سوابق بیماران پیدا نکرد. اطلاعات دسترسی یافته شامل آمار بهداشتی تجمعی و نام فایلهای داخلی بود." این شرکت همچنین به شناسایی فعالیتهایی در چندین وبسایت و خدمات دولتی استرالیایی اشاره کرد که مدلهای آنها در تلاش بودند تا به دنبال پاسخهایی بگردند.
نقض امنیتی استرالیا آخرین مورد از چندین حادثه مشابه است که OpenAI در آنها از نفوذ یا فعالیت غیرمجاز عوامل هوش مصنوعی خود پس از وقوع آنها پرده برداشته است. این موضوع موجب آغاز بحثهای جهانی درباره خطرات ناشی از مدلهای هوش مصنوعی قدرتمندتر شده است.
بیشتر بخوانید: تأثیر هوش مصنوعی بر استخدامهای سطح پایین در شرکتها · سیتا سولیمان: وضعیت فعلی هوش مصنوعی OpenAI جدی است